こんにちは。弁護士の浅見隆行です。
PHPの重大な脆弱性2件は、修正版の公開前に識別番号がSNSなどで出回り、公開が1日繰り上がりました。
各社は、攻撃されるおそれだけが先に知れ渡った中で対応を迫られ、修正版が公開された日本時間21日23時から22日未明にかけて、修正の適用に追われました。

中には、修正版の公開を待たずに、予防のため21日の午後からサービスや管理画面を止めた会社もあります。
その一方で、サーバー会社や制作会社に任せているから関係ない、何をすればよいのか分からない、と様子を見ていた会社も少なくなかったと思われます。
サーバー会社や制作会社に任せきりにしない判断
保育施設向けのサービスを運営するコドモンは21日、利用しているPHPについて「現時点ですでに攻撃対象になりかねない状況」と判断し、保護者アプリを含む全サービスを止めると予告していました。

ネットショップサービスを運営するBASEも、21日15時50分からサービスを一時的に止めると予告していました。
どちらの会社も、修正版が出る前の段階で、自社のサービスが狙われるかもしれないと考えて動いています。
一方、サイトやシステムの運用を外部に委託している会社では、PHPの更新は委託先がやることだと考えていたところも多いと思われます。
共用のレンタルサーバーなら、PHPの更新はサーバー会社が行ってくれます。
しかし、制作会社に作らせたサイトを自社で借りた専用サーバーに置いている場合や、システムの保守を委託している場合は、誰が更新するのかを契約で決めていなければ、誰も更新しません。
発注した側は「サーバー会社がやってくれるはず」「制作会社から何も言ってこないから大丈夫」と考え、制作会社は保守を契約外と考えている、という状態が起きがちです。社内で「うちのサイトはPHPで動いているのか」と聞かれても、答えられる人がいないことも少なくないでしょう。
委託先の作業で起きた漏えいでも委託元が責任を負ったTBC事件
委託先に非があったとしても、万一、情報が漏えいしたときに顧客に対して責任を負うのは、顧客と契約し、顧客から情報を預かっている委託元です。
裁判所も、委託先の作業で起きた漏えいについて、委託元の責任を認めています。
エステティックサロンのTBCを運営する会社は、ウェブサイトの制作と管理を外部の会社に委託していました。
2002年、委託先がサーバーを移す作業の際に、顧客の氏名やスリーサイズなどを含むファイルをアクセス制限のないまま誰でも見られる場所に置き、約3万7000人分の情報が流出しています。
東京地裁2007年2月8日判決は、運営会社に1人あたり慰謝料3万円と弁護士費用5000円の賠償を命じました。東京高裁2007年8月28日判決も、運営会社が委託先を実質的に指揮・監督していたとして使用者責任を認め、この判断を維持しています。

サイトの運用を委託先に任せていた点は、今回の脆弱性で様子を見ていた会社と同じです。
万が一、今回の脆弱性を突かれて顧客の情報が漏えいすれば、委託元が委託先にPHPの更新を確認したか、確認したうえでサイトを止めることができたのに、なぜ止めなかったのかが問われるおそれがあります。
顧客にかける迷惑まで考えること
自社の問題として考えるとは、自社の業務への影響と同時に、顧客に迷惑をかけないかを考えることです。
会社案内を載せているだけのサイトでも、乗っ取られて閲覧者の端末にウイルスを送り込む仕掛けを埋め込まれたり、問い合わせフォームの入力内容を抜き取られたりすれば、迷惑を受けるのは顧客です。そうなれば顧客は離れていきます。
コドモンが全サービスを止めれば、毎日の連絡に使っている施設も保護者も不便を強いられます。それでも止めたのは、預かっている保護者や子どもの情報が狙われるおそれを重く見たからでしょう。
「あすけん」を運営するaskenや、血圧の記録を管理するサービスを持つオムロン ヘルスケアも、健康に関わる記録を預かるサービスを予防措置として止めていました。

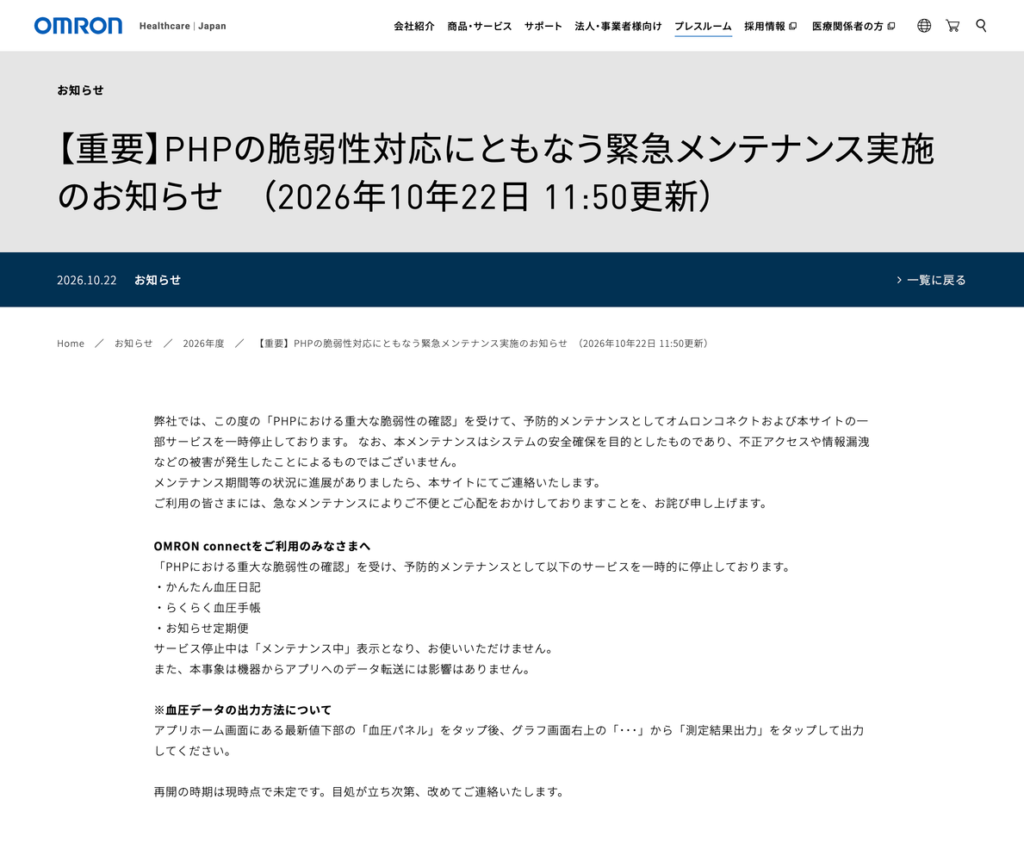
顧客に迷惑をかけないことを優先する判断は、たとえ一時的には売上が下がったとしても、長い目で見れば、顧客からの信頼をつなぎとめ、企業価値を損なわないための手段でもあります。
修正版が出る前にサイトやサーバーを止める判断
高市早苗総理大臣は21日21時55分、Xで「修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます」と呼びかけていました。
止める判断は、危機管理として現実的な選択肢です。
レンタルサーバーを提供するエックスサーバーは21日16時から、公式サイトや管理画面などを止める一方、顧客のサーバーは動かし続け、Webサイトの表示やメールの送受信は使える状態を保っていました。何を止め、何を動かし続けるかを選んだうえでの判断です。

とはいえ、夜にサービスを止めれば売上は止まり、問い合わせも増えます。止めた後に何も起きなければ、「止める必要はなかった」と言われるかもしれません。情報システムの担当者や委託先が危険を感じていても、自分から止めようとは言い出しにくいと思われます。
このため、止めるかどうかを誰が判断するのかを、平時のうちに経営陣の間で決めておくことが必要です。決めてあれば、担当者は危険を感じた時点で、その人に進言できます。
余計な誤解を招かない停止の告知
今回はSNSで、誤った深刻度を含む真偽の分からない情報が出回っていました。説明がないまま止まれば、利用者は情報が漏れたのではないかと考えます。
エックスサーバーは公式サイトのお知らせで、
- 予防的な安全対策として管理画面などへのアクセスを止めていること
- 「本対応は当社サービスに対する不正アクセスの発生に伴うものではございません」ということ
- Webサイトの表示やメールソフトでの送受信は通常どおり使えること
などを伝えていました(以下、スクショご参照)。
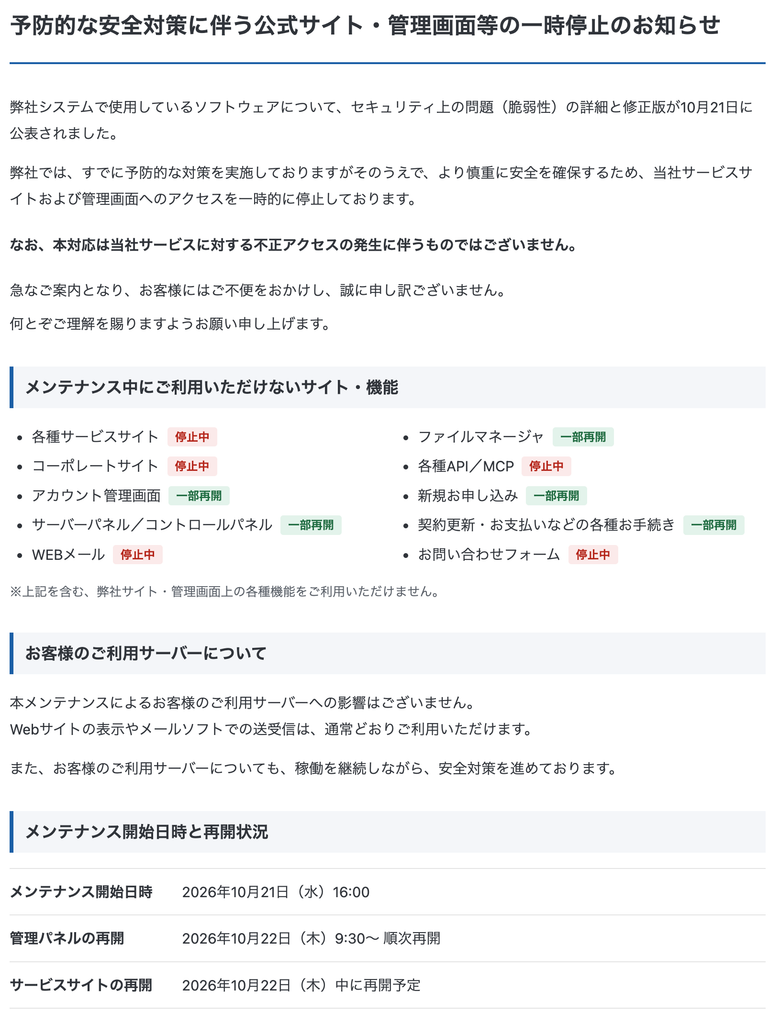
停止後も公式Xで番号を付けた続報を出して作業の進み具合を伝え、22日の朝には、PHP 8.2〜8.5について修正の適用を終えたと知らせています。
コドモン、asken、オムロン ヘルスケアも、不正アクセスや情報漏えいによる停止ではないことを、告知の中で明記していました。
止めたときの告知に入れておきたいのは、利用者が知りたいこと、疑問に思っていることです。
例えば、何を止めたのか、なぜ止めたのか、被害が確認されているのか、利用者は何を使えて何を使えないのか、次にいつ知らせるのか、といったことです。
こうしたことが書かれていれば、利用者はSNSで推測したり、余計な誤解を生む前に、会社の説明で状況を理解できます。
脆弱性の情報が予定より早く漏れることは、これからも起きるかもしれません。今回、様子を見て済ませた会社こそ、自社のサイトが何で動いているのかを委託先に確かめるところから始めるのが現実的です。
企業の不祥事対応や第三者委員会のセカンドオピニオン等のご相談は、アサミ経営法律事務所お問い合わせフォームよりご連絡ください。


