こんにちは。弁護士の浅見隆行です。
カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティは2026年9月28日、Webシステムへの不正アクセスにより、約660万件のアカウント情報が第三者に取得されたと公表しました。
対象には、現在の会員だけでなく、退会した人や、入会を申し込んだものの手続きを完了しなかった人も含まれています。
同社は翌29日の第3報で、運転免許証や公共料金の請求書などの画像が漏えいしたアカウントが約160万件にのぼることを明らかにしています。
同社が公表している本件の「ご質問と回答」には、氏名・住所・生年月日は税法等に基づき、運転免許情報と画像は成りすまし対策や問い合わせ対応のため、いずれも7年間保管していると記載されています。

共同通信によると、パーク24に対する集団訴訟への参加の意向を示す人は、10月5日時点で3万人を超えたと報じられています。
タイムズカーの漏えいで親会社パーク24の取締役が問われうる責任
個人情報保護法22条は、利用する必要がなくなった個人データを遅滞なく消去するよう事業者に求めています。退会した人の免許証画像を7年間持ち続ける必要が本当にあったのかは、今後の調査や訴訟で問題になるはずです。
被害者への賠償や調査・対応の費用は、最終的にはパーク24グループの損失になります。そうなると、株主がパーク24の取締役に対し、グループの情報管理体制に不備があったとして責任を追及する株主代表訴訟を起こす可能性が出てきます。
パーク24は、同社のグループ一覧で、自社の事業内容を「グループ統括・経営企画/管理」としている親会社です。
タイムズカーの運営は、子会社のタイムズモビリティが担っています。漏えいが起きたのはタイムズモビリティのシステムなので、問題になるのは、親会社の取締役が子会社の情報管理について何をしておくべきだったのかです。

先行事例になりにくい2つの判決
ベネッセの株主代表訴訟
情報漏えいの後に親会社の取締役の責任が問われた例として、まず思い浮かぶのはベネッセホールディングスの株主代表訴訟です。
2014年に発覚した顧客情報の流出で、ベネッセホールディングスは260億円の特別損失を計上しました。株主は、当時のホールディングスの取締役が、子会社のベネッセコーポレーションとシンフォームについて個人情報保護の内部統制システムを構築・運用する義務を怠ったとして、同額の賠償を求めました。
しかし、岡山地裁は、この請求を棄却しています。
子会社の個人データの安全管理措置は第1次的には子会社の取締役会が決めて実行することであり、親会社の取締役にどのような義務があり、どう違反したのかを原告が具体的に主張していない、という理由からでした。
原告は、具体的に主張するために必要だとして文書提出命令を申し立てましたが、裁判所はこれも却下しています。

判決は、親会社の取締役が何をしていれば足りたのかという中身の判断に入らないまま、主張の仕方の段階で終わっています。
原告が、親会社としてすべきだったことを具体的に特定できなかったために負けた事件であり、親会社の取締役がグループの情報管理について責任を負わないと判断したものではありません。
リスティング広告の事件
もう1つ、情報漏えいで取締役個人の責任が認められた例として、東京地裁2014年5月8日判決があります。
リスティング広告の運用を受託した会社が、メールサーバーのメンテナンスの際に、委託者の配信リポートを含むデータをインターネット上で閲覧できる状態にした事件です。
裁判所は、会社法429条1項に基づき、代表取締役個人の賠償責任を認めました。
ただし、この事件の代表取締役は、自ら業務担当者として流出を起こした本人でした。小規模な会社で社長自身が作業を誤った事案であり、グループの体制の不備が問われたものではありません。
ベネッセの判決も、リスティング広告の判決も、パーク24の取締役が何をしておくべきだったのかを考える先行事例としては使いにくいと言えます。
日本システム技術事件とリソー教育事件が示した判断の仕方
日本システム技術事件判決
情報漏えいの事件ではありませんが、取締役が整備した体制で足りていたかどうかの判断の仕方を示したのが、日本システム技術事件の最高裁2009年7月9日判決です。
この事件では、ソフトウェア会社の事業部長が部下と共謀し、取引先の偽造印を使って注文書や検収書を偽造し、架空の売上げを計上していました。監査法人と財務部が取引先に送った売掛金残高確認書まで、部下が取引先から未開封のまま回収し、金額を書き込んで送り返していました。
株主は、代表取締役がリスク管理体制を構築する義務に違反したと主張しましたが、最高裁はこれを退けました。
最高裁は、事業部門と財務部門の分離や売掛金残高の確認などを挙げ、会社は「通常想定される架空売上げの計上等の不正行為を防止し得る程度の管理体制は整えていた」と判断しています。
そのうえで、不正は「通常容易に想定し難い方法によるもの」であり、「本件以前に同様の手法による不正行為が行われたことがあったなど」、代表取締役が「本件不正行為の発生を予見すべきであったという特別な事情も見当たらない」としました。

リソー教育事件判決
この判断の仕方を、不正が繰り返された会社に当てはめたのがリソー教育の株主代表訴訟です。
同社では、監査法人の指摘により、次期に行う授業の売上げを先取りする方法で約6億円の売上げが不正に計上されていたことが分かりました。代表取締役は再発を防ぐため、監査法人の助言を受けて授業の実施数を管理集計するシステム(Jシステム)を導入し、内部監査室も強化しています。
ところがその後、生徒が欠席した授業も実施したものとみなして売上げに計上するなど、別の手口で約84億円の不適切な計上が続いていました。
東京地裁は2018年3月29日、代表取締役の責任を否定しました。
慶應義塾大学『法学研究』の判例研究によれば、判決は、Jシステムの導入後は1度目の手口による不正計上ができなくなったこと、2度目の不正は1度目とは全く異なる要因で起きたことを認めています。
そのうえで判決は、導入当時に2度目の手口が使われることは「通常想定されるものではなく」、代表取締役は「その当時において通常想定される不正行為を防止し得る程度の機能ないし有用性を備えた内部統制システムを整備していた」としています。

2つの判決を並べると、リソー教育事件の判決は、体制が「機能ないし有用性」を備えていたかを、「その当時において」何が通常想定されていたかに照らして判断していることがわかります。
何が「通常想定される不正」なのかは、その時点までに何が起きていたかによって変わります。
リソー教育の代表取締役は、1度目の不正が発覚した時点で、その手口を防ぐように体制を作り直していました。裁判所はその見直しを評価したうえで、見直しの時点では想定できなかった別の手口についてまで責任は問いませんでした。
裏を返せば、同じ種類の事故がすでに起きていたのに体制を見直していなければ、日本システム技術事件の判決が挙げた「予見すべきであったという特別な事情」があったと判断されやすくなります。
パーク24の取締役に責任が認められうる場合と認められない場合
親会社が自ら掲げていたグループ共通の基準
この判断の仕方をパーク24に当てはめると、ベネッセとの違いが1つ見えてきます。
パーク24は、2025年10月期の有価証券報告書で、情報セキュリティリスクへの対応として、グループ横断型の組織を設置し、グループ共通のセキュリティ基準を策定していると記載しています。対策として挙げられているのは、従業員への定期的な教育・訓練や、脆弱性管理、アクセス制御、暗号化などの技術的対策です。

ベネッセの判決は、子会社の安全管理措置は第1次的には子会社の取締役会が決めることだとしました。
しかしパーク24は、グループの情報セキュリティの基準を親会社の側で決めていると自ら開示しています。
そうであれば、株主はその基準を手がかりに、何が足りなかったのかを具体的に主張できます。
たとえば、退会者の本人確認書類をいつ消すかが基準に定めていたか、他社の事故を受けて基準が見直していたかを問題にできます。株主の側がベネッセ事件と同じ段階でつまずく可能性は、低いと思われます。
そのうえで問題になるのは、その基準が、漏えいが起きた2026年9月の時点で、実際に会員の情報を守れる中身になっていたかどうかです。
リソー教育事件の判決の言葉でいえば、基準が「機能ないし有用性」を備えていたかどうかです。
責任が認められうる要素
侵入経路はまだ公表されていません。ここからは、今後明らかになる事実によって判断がどちらに向かうかを、条件ごとに整理します。
1つ目は侵入経路です。
直近1年に公表された不正アクセスの事案を以前のブログで整理したところ、経路が分かったものは、VPN機器など社外とつながる機器、盗まれたIDとパスワード、ソフトウェアの脆弱性、委託先の4つに分かれました。
タイムズカーの侵入経路がこのいずれかであれば、日本システム技術事件のような「通常容易に想定し難い方法」だとは言いにくいです。
2つ目は、保有していた情報の中身です。
本人確認書類の画像が大量に流出した事案は、今回が初めてではありません。マッチングアプリ「Omiai」では2021年、退会した会員の分を含む約171万件の年齢確認書類の画像が流出した可能性があると報じられています。
国も犯罪収益移転防止法の施行規則を改正し、2027年4月から、本人確認書類の画像の送信や写しの送付による本人確認を原則として廃止します。
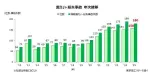
加えて、東京商工リサーチの調査によれば、上場企業とその子会社が2025年に公表した個人情報の漏えい・紛失は3,063万人分にのぼり、100万人以上の大型事故が6件あったと報じられています。
外部からの攻撃による大規模な漏えいが続き、国も画像による本人確認をやめると決めていた中で、パーク24グループは退会者の画像を7年間保存し続けていたことになります。
グループ共通の基準を作っていながら、その基準が保存期間や削除に触れていなかったり、触れていても見直されていなかったりした場合は、基準はあっても、漏れれば被害の大きい退会者の画像を守る機能ないし有用性を欠いていたと評価されかねません。そうなると、「予見すべきであったという特別な事情」があったと判断される可能性が高くなる気がします。
責任が否定されうる要素
逆の場合も整理しておきます。
侵入の手口が、その当時の水準では通常想定できないものだったとします。
そのうえで、パーク24の取締役会やリスク管理委員会が、他社の大規模漏えいや犯罪収益移転防止法の改正を受けて、グループ基準の中身を見直していた記録が残っているとします。
画像の保存についても、成りすましの調査や問い合わせ対応にどれほど必要か、漏えいした場合の被害と比べてどうかを検討したうえで7年という期間を選んだ跡があれば、経営判断として尊重される余地があります。1度目の不正を受けてJシステムを導入したリソー教育の代表取締役が、責任を否定されたのと同じ形です。
責任が認められるか否定されるかは、基準を作った後も、他社で同じ種類の事故が起きるたびに中身を確かめ直し、その当時に求められる機能ないし有用性を保ち続けていたかどうかで分かれます。
他社の漏えいが続く中で取締役会が確かめておくこと
退会した人の免許証画像が7年間残っていた理由を、社内の人の側から想像してみると、特別な事情はなかったのかもしれません。
問い合わせに対応する部署にとっては、手元に画像があれば確認が早く済みます。成りすましが疑われる利用があったときにも、画像を見返せます。消すと困るかもしれないという理由は誰にでも言えますが、消すべきだと言い出す理由は、事故が起きるまで誰の担当にもなりません。
有価証券報告書に「グループ共通のセキュリティ基準」と書いてあることは、取締役会にとっては安心材料になります。
しかし、その基準のどこに「退会者の本人確認書類をいつ消すか」が書いてあるのかを尋ねた取締役がいなければ、基準は保存の実態に触れないまま残ります。
基準が書いてあることと、基準が機能していることは別です。
他社の事故が報じられた翌週に確かめること
タイムズカーの事案は、他社の取締役会にとっても、自社の情報管理を確かめる契機になります。
法務やリスク管理を担当する役員が、報道の翌週に開かれるリスク管理委員会や取締役会で、担当部署に数字で答えさせることが現実的です。
確かめるのは、自社グループが本人確認書類の画像を持っているか、何件持っているか、何のために持っているか、退会者の分をいつ消しているか、です。
侵入経路の点検は前回のブログで書いたとおりです。今回の事案を受けて加えて確かめたいのは、どんな情報を持っているかです。持っていない情報は漏れません。
見直した跡を残すこと
確かめた結果、保存を続けると決めることもあるはずです。
その場合も、なぜ必要なのか、何年なら足りるのかを検討した内容を、議事録に残しておくことが必要です。
代表訴訟で問われるのは、事故が起きるまでに取締役が何を見て、どう判断してきたかです。リソー教育の代表取締役が責任を否定されたのも、1度目の不正の後に体制を作り直した事実があったからだと読み取れます。
代表訴訟が起きれば、パーク24の取締役が説明を求められるのは、2025年以降に他社の大規模な漏えいが相次ぐ中で、グループの基準と、子会社が保有している情報の中身をどう確かめてきたかです。
企業の不祥事対応や第三者委員会のセカンドオピニオン等のご相談は、アサミ経営法律事務所お問い合わせフォームよりご連絡ください。


